1. Einleitung und architektonische Grundlagen
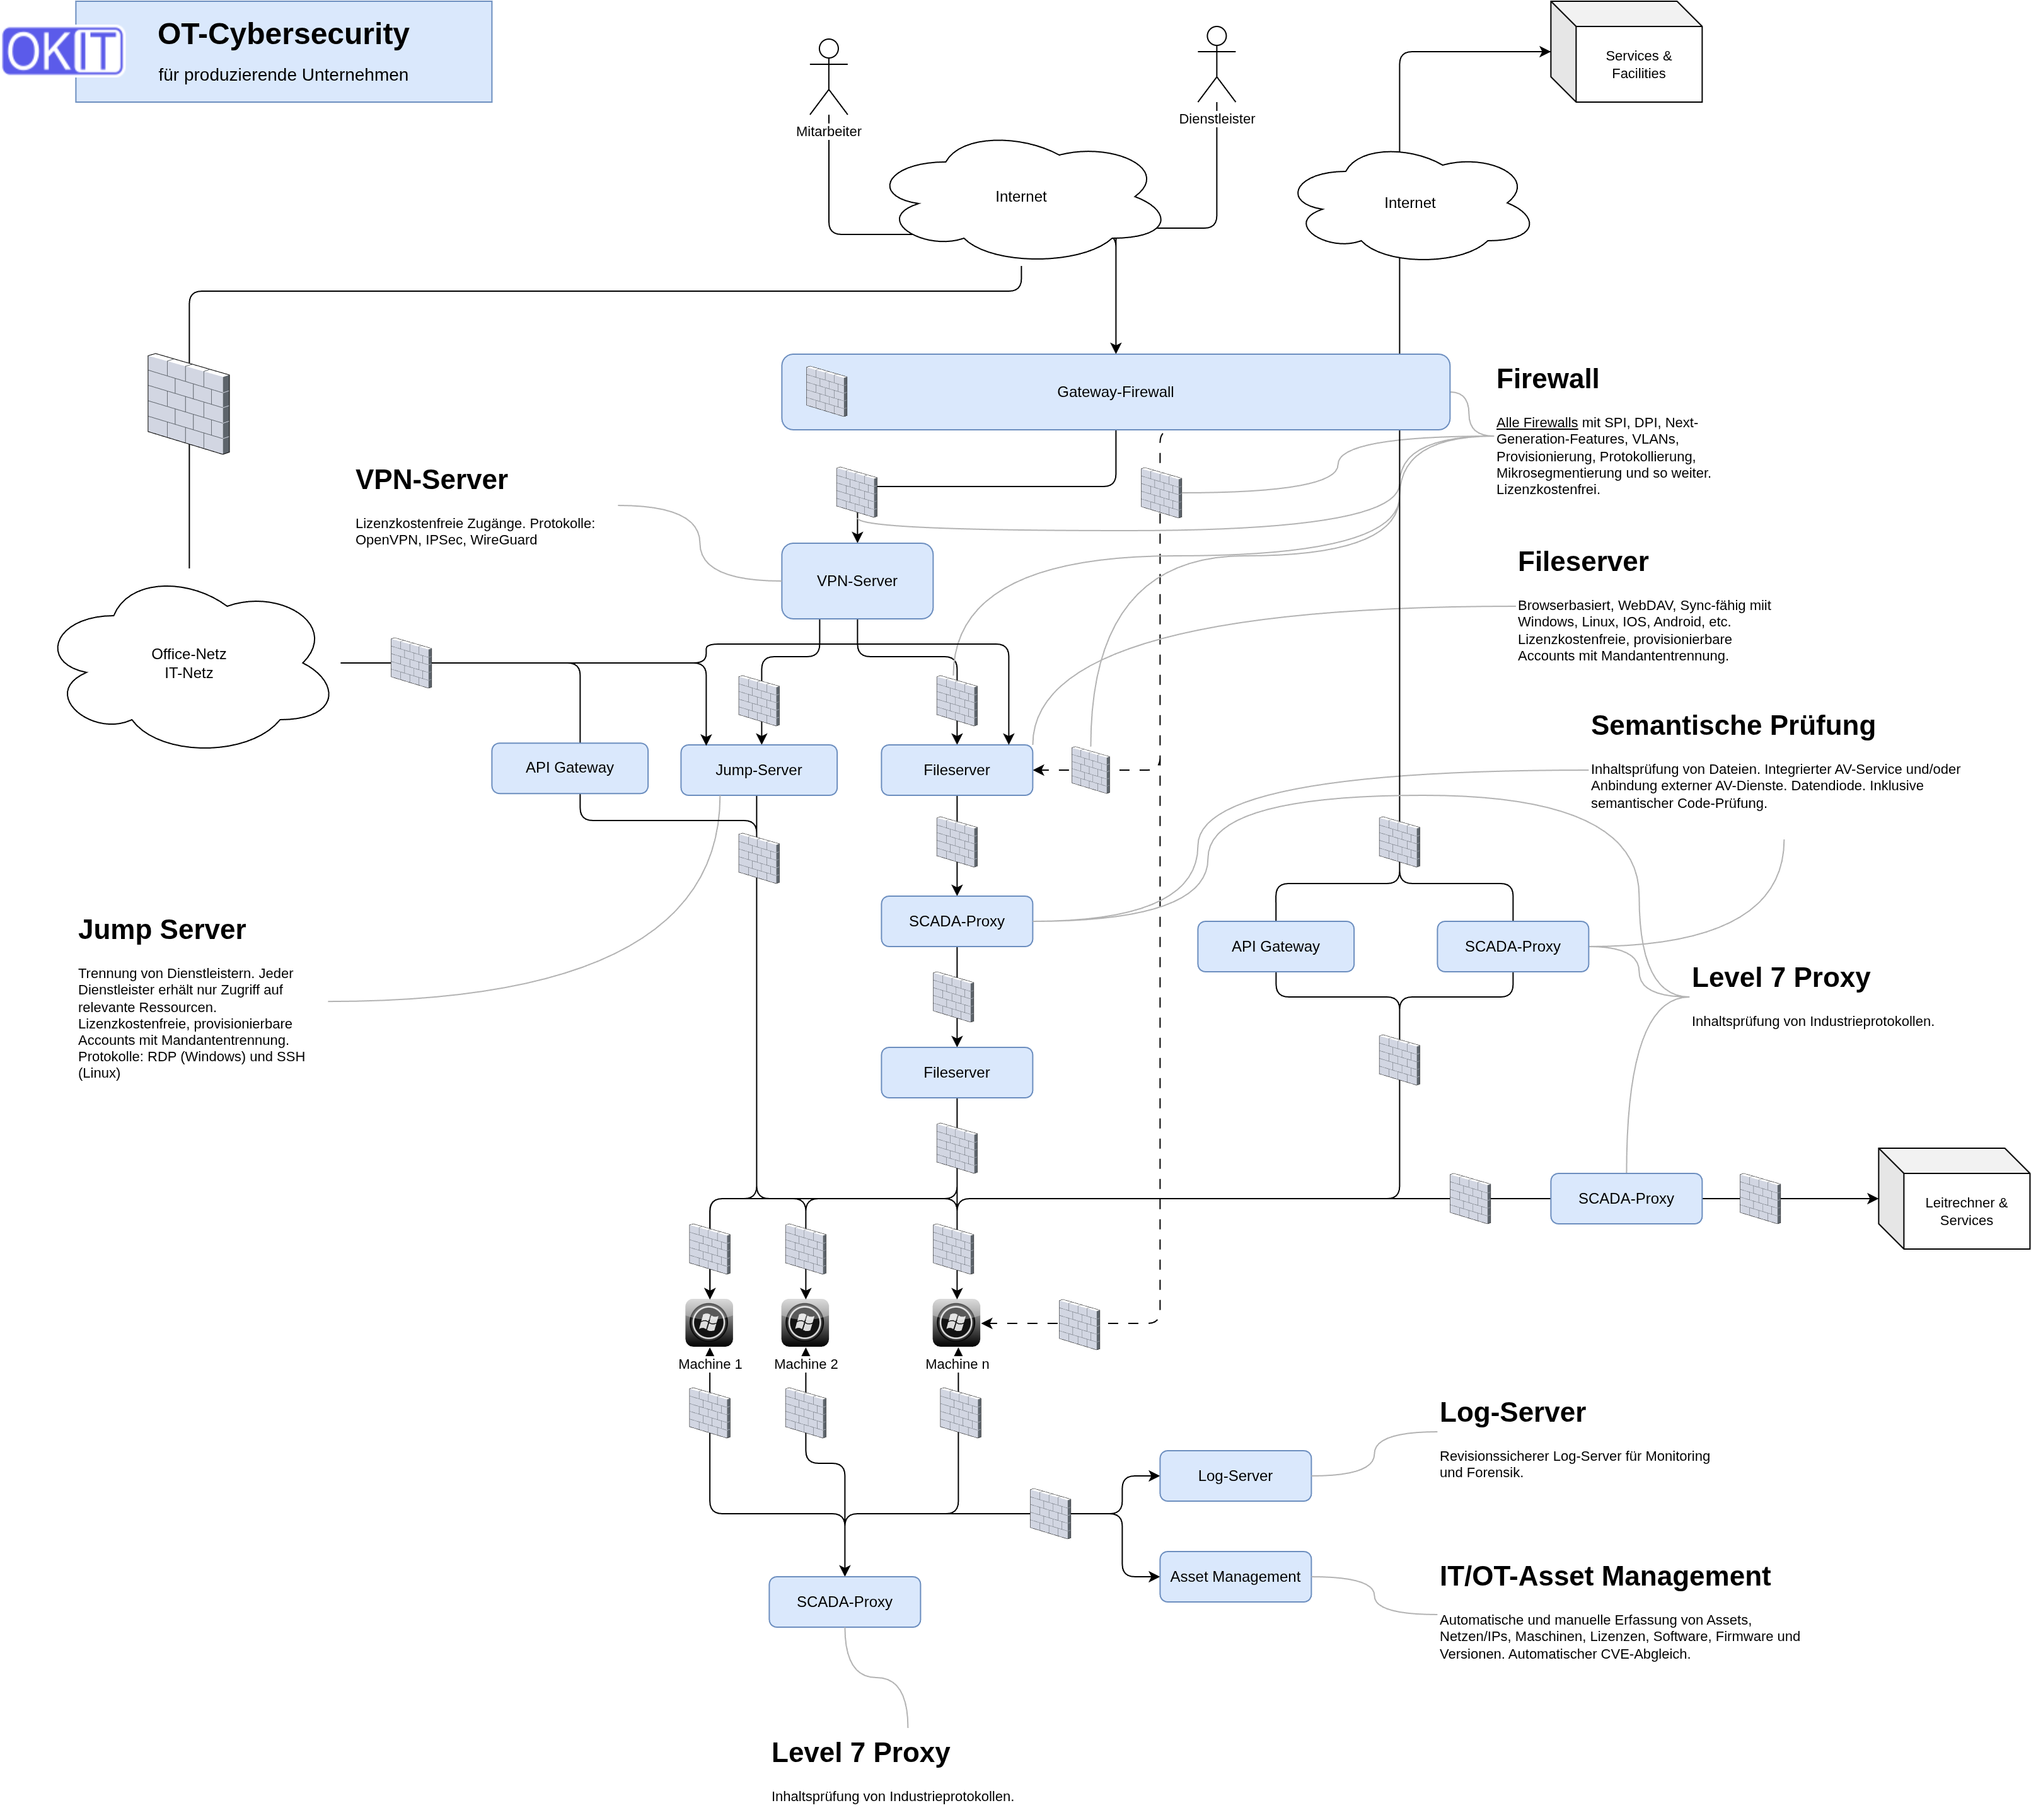
Die Absicherung moderner Produktionsumgebungen erfordert die Abkehr von traditionellen, flachen Netzwerktopologien hin zu einem konsequenten Zero-Trust-Modell. Die hier zugrundeliegende Referenzarchitektur dient als beispielhaftes Modell; konkrete Implementierungen im operativen Betrieb weichen im Detail von dieser Darstellung ab.
Die Architektur bildet keine Skalierungseffekte ab: In multinationalen Unternehmen mit zahlreichen Divisionen und Niederlassungen durchmischen sich globale (übergreifende) und stationäre (lokale) Implementierungen. Der Fokus dieser Betrachtung liegt ausschließlich auf dem OT-Bereich (Operational Technology). Es wird vorausgesetzt, dass die IT-Infrastruktur als eigenständige Domäne separat behandelt wird.
2. Zero Trust und strikt isolierte Arbeitsbereiche
Das Fundament der Sicherheitsarchitektur bildet die Durchsetzung des Zero-Trust-Prinzips. In der Praxis bedeutet dies, dass weder Vertrauen per se vorausgesetzt noch impliziter Zugriff auf Basis einer Netzwerkzugehörigkeit gewährt wird.
- Mandanten- und Personentrennung: Jeder interne Mitarbeiter und jeder externe Dienstleister agiert in einer streng isolierten Umgebung. Ein plattform- oder bereichsübergreifender Zugriff auf fremde Arbeitsbereiche oder Datenstrukturen ist technisch unterbunden.
- Personalisierte Ressourcen: File-Shares, virtuelle Desktops und administrative Zugänge sind entweder personengebunden oder exakt auf den vertraglich definierten Wirkungsbereich eines Dienstleisters zugeschnitten. Manipulationen oder unautorisierte Einsichten in fremde Arbeitsdaten werden dadurch ausgeschlossen.
-
Überwachte Zugriffe Der Zugriff von extern wird explizit erlaubt und zeitlich beschränkt. Eine Aufzeichnung sowie das Überwachen des Zugriffs soll implementiert werden, wenn möglich.
3. Fernzugriff: VPN-Server, Jump-Server und Dateiaustausch
Die Anbindung externer Akteure und entfernter Standorte erfolgt über standardisierte, lizenzkostenfreie Protokolle wie OpenVPN, IPSec oder WireGuard.
- Rolle der Jump-Server: VPN-Verbindungen terminieren auf Gateways, die den Zugriff auf dedizierte Jump-Server (unterstützt für Protokolle wie RDP für Windows-Umgebungen und SSH für Linux-Systeme) regulieren. Jump-Server dienen ausschließlich der Bedienung von User-Interfaces und Management-Konsolen.
- Trennung von Steuerung und Dateitransfer: Um Angriffsvektoren über administrative Sitzungen zu minimieren, ist auf den Jump-Servern kein direkter Dateiaustausch erlaubt.
- Getrennte Fileserver-Infrastruktur: Interne und externe Fileserver sind physikalisch beziehungsweise logisch vollständig voneinander getrennt. Datentransfers von externen Partnern laufen über einen dedizierten Fileserver, der als Puffer dient.
- Inhaltsprüfung über SCADA-Proxy: Bevor Dateien zwischen innerem und äußerem Bereich ausgetauscht werden, durchlaufen sie einen SCADA-Proxy als Datendrehscheibe. Hier findet eine obligatorische Inhaltsprüfung statt. Integrierte oder angebundene Anti-Malware-Dienste (AV-Services) sowie semantische Prüfungen (inklusive Code-Analyse) untersuchen die Dateien; unerlaubte Dateitypen, Signaturen oder Semantiken werden blockiert.
4. Der Koppel-Kanal für automatisierte Protokolle
Für automatisierte M2M-Kommunikation (Machine-to-Machine) und Steuerungsprozesse, die bis in die inneren Schalen des OT-Bereichs reichen müssen, wird ein dedizierter Koppel-Kanal eingerichtet.
- Schalenübergänge: Je nach Komplexität und Sicherheitsbedarf der Anlage sind mehrere aufeinanderfolgende Schalenübergänge (Defense-in-Depth) sinnvoll.
- Parallele Segmentierung: Neben verschachtelten Schalen wird auch die Anordnung mehrerer Schalen nebeneinander empfohlen, um eine strikte funktionale und organisatorische Trennung (z. B. nach Werksbereichen oder Anlagen-Typen) zu gewährleisten.
5. Die innerste Schale (Control Level / Core OT)
Die innerste Schale umfasst die kritischsten Steuerungskomponenten (SPS, Leitrechner, Kern-SCADA).
- Idealzustand: Im optimalen Sicherheitskonzept ist die innerste Schale über Remote-Zugänge überhaupt nicht erreichbar. Jegliche Administration erfolgt ausschließlich vor Ort (On-Premises).
- Operativer Kompromiss: Sollte die Handlungsfähigkeit der internen Betreiber-Mannschaft nicht ausreichen und der Einsatz externer Dienstleister ohne permanente Vor-Ort-Präsenz zwingend erforderlich sein, müssen hochgradig abgesicherte, rückverfolgbare und zeitlich limitierte Ausnahmezugriffe implementiert werden.
6. Das Monitoring-Segment
Für die Erkennung von Anomalien und Sicherheitsvorfällen existiert ein separates Monitoring-Segment.
- Aufgabe: Dieses Segment sammelt Zustandsinformationen, Diagnose- und Laufzeitprotokolle aus den verschiedenen Netzebenen.
- Absicherung: Das Monitoring-Segment ist extrem stark geschützt, revisionssicher ausgelegt und von außerhalb des Unternehmens (insbesondere aus dem Internet) konsequent unerreichbar, um zu verhindern, dass Angreifer Log-Daten manipulieren oder abgreifen.
7. Mikrosegmentierung und Level-7-Proxys im OT-Kern
Eine flache Netzwerkstruktur im OT-Bereich begünstigt die laterale Ausbreitung von Schadsoftware nach einer initialen Kompromittierung.
- Mikrosegmente: Der OT-Kern ist in feingranulare Segmente unterteilt.
- Level-7-Proxy: Die Kommunikation zwischen diesen Segmenten wird über industrielle Level-7-Proxys geregelt. Diese untersuchen nicht nur IP- und Port-Eigenschaften, sondern führen eine Deep-Packet-Inspection (DPI) und Inhaltsprüfung spezifischer Industrieprotokolle durch. Nur semantisch valide und für den Prozess zwingend erforderliche Befehle dürfen die Segmentgrenzen passieren.
8. IT-Einkopplung und berechtigungsbasierte Kanäle
Die Unternehmens-IT (Office-Netz) wird über dedizierte Übergabepunkte an den OT-Bereich gekoppelt, genießt dort jedoch kein uneingeschränktes Vertrauen.
- Getrennter Kanal: Da administrative und datenanalytische Prozesse der IT oft weitergehende Befugnisse erfordern als reine Endnutzer-Anbindungen aus dem Internet, wird ein eigener, kontrollierter Kopplungskanal verwendet.
- Risikominimierung: Würden diese erweiterten Berechtigungen direkt oder ungeschützt über das Internet bereitgestellt, entstünde ein massives Sicherheitsrisiko. Die IT-Anbindung erfolgt daher kontrolliert, gefiltert und über entsprechende Proxy- und Firewall-Instanzen.